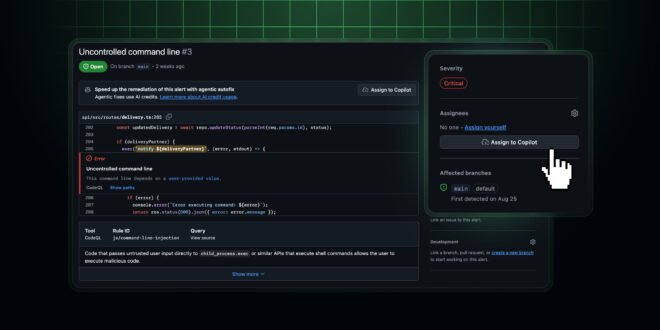
GitHub가 코드 보안 경고를 자동으로 수정하는 Agentic Autofix를 정식 출시했다. 공개 미리보기 단계를 거쳐 이제 GitHub Enterprise Cloud의 GitHub Code Security 및 GitHub Advanced Security 고객이 사용할 수 있다. 이 기능은 단순히 수정 코드를 제안하는 데서 끝나지 않는다. Copilot이 관련 파일을 살펴 수정안을 만들고, CodeQL 분석을 다시 실행해 경고가 해결됐는지 확인한 뒤 검토용 초안 풀 리퀘스트(PR)를 만든다.
보안 경고 목록에서 여러 항목을 선택해 한 번에 처리할 수도 있다. 한 번에 최대 25개 경고를 Copilot에 맡길 수 있으며, 수정 결과는 개발자가 직접 검토하고 병합해야 한다. Agentic Autofix를 사용하려면 먼저 엔터프라이즈 관리자가 기능 사용을 허용해야 한다. 이후 조직 관리자나 저장소 관리자가 Code Security 설정에서 기능을 켜면 된다. Copilot 결제 수단도 등록되어 있어야 한다. 자동 수정이 코드 리뷰를 대신하는 것은 아니다. 다만 쌓여 있는 보안 경고를 줄이고, 개발자가 수정과 검증에 들이는 시간을 아끼는 데 도움이 될 만한 기능이다.
원문: Agentic autofix for code scanning alerts general availability